Synthèse décisionnelle
Confirmé
Ce qui change
- Le reporting fabricant de l’article 14 est applicable depuis le 11 septembre 2026.
- Les principales dispositions du CRA ont une échéance différente, le 11 décembre 2027, sous exceptions.
Recommandation
Ce que vous pouvez faire
- Qualifier le produit et le rôle avant d’attribuer une obligation.
- Relier le signal à la référence, aux versions et au contact fabricant vérifié.
- Conserver la remontée, la réponse et les mesures décidées sans publier d’éléments exploitables.
À confirmer
Ce que l’on ne sait pas encore
- Aucun produit, fabricant ou signal réel n’a été examiné.
- Un signal de vulnérabilité ne prouve pas une exploitation active.
- Les obligations d’autres régimes et les exclusions sectorielles restent à qualifier.
- Aucune notification réglementaire ou mesure technique n’a été exécutée.
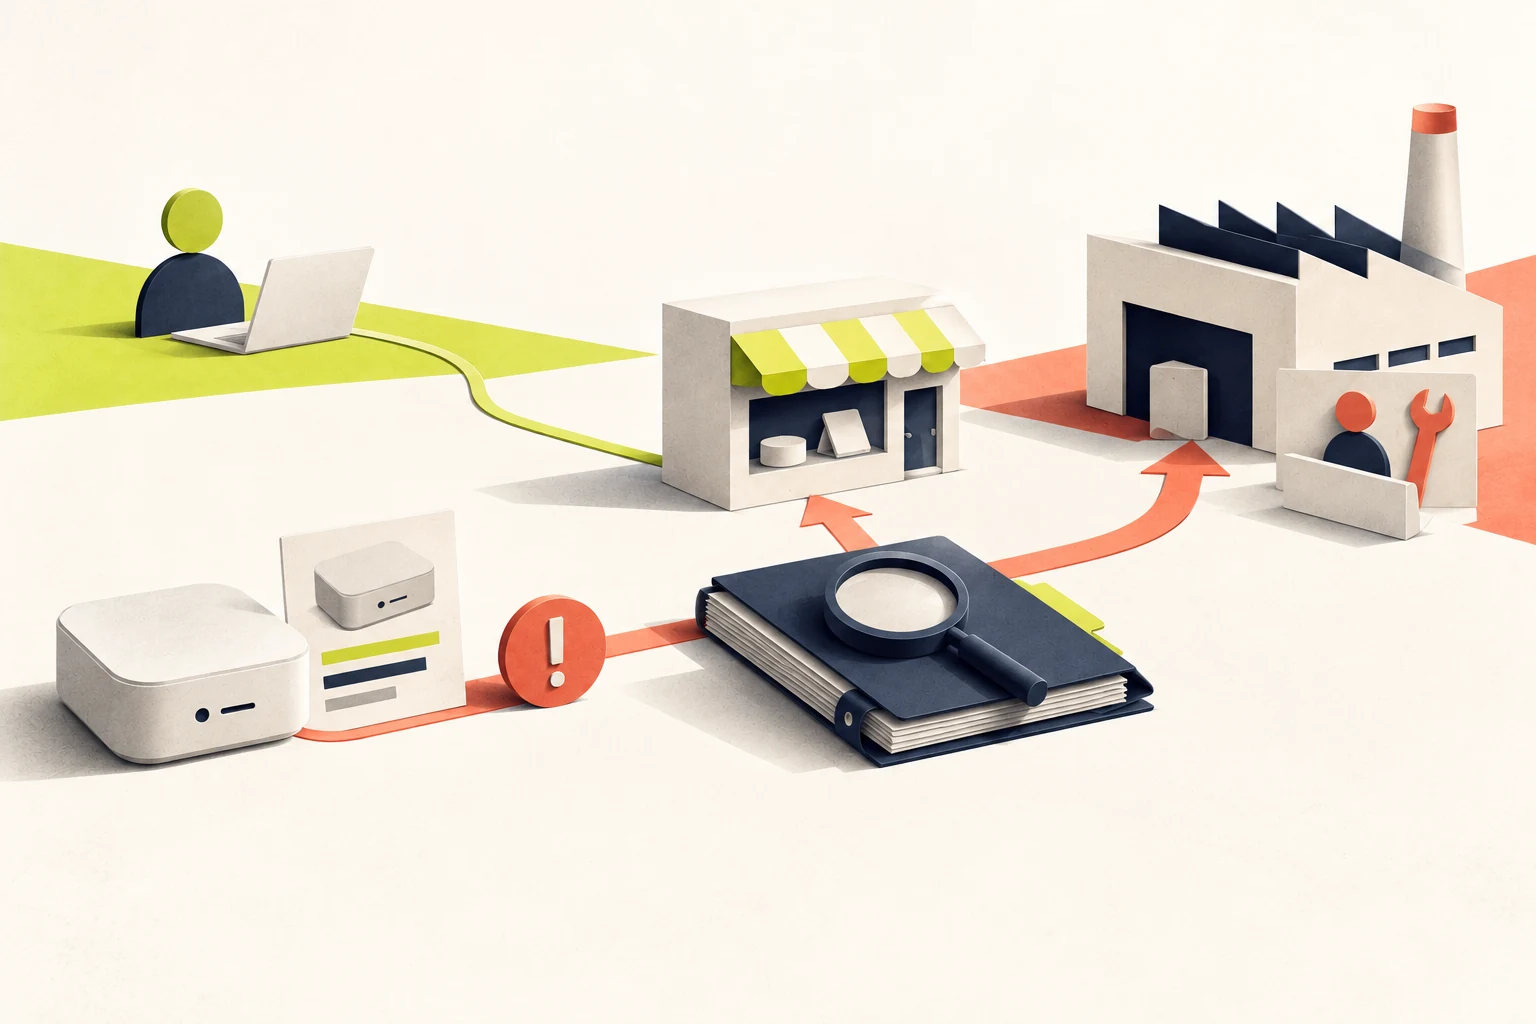
Une boutique qui revend un objet connecté peut recevoir un signal de vulnérabilité avant d’avoir une réponse du fabricant. La priorité est de relier ce signal au bon produit, de trouver le responsable technique et de préserver une trace exploitable. Il ne faut ni traiter chaque défaut comme une exploitation active, ni attribuer automatiquement au revendeur les notifications réglementaires du fabricant.
Ce dossier vise les vendeurs de produits avec éléments numériques susceptibles de relever du Cyber Resilience Act, ou CRA. Il ne concerne pas une boutique au seul motif qu’elle utilise un logiciel en ligne pour gérer ses commandes. Aucun produit, signal ou fabricant réel n’a été examiné.
Qualifier le produit et le rôle avant de parler de délai
L’article 2 du règlement (UE) 2024/2847 vise les produits avec éléments numériques mis à disposition sur le marché dont l’usage prévu ou raisonnablement prévisible comporte une connexion de données, directe ou indirecte, à un appareil ou réseau. Le règlement prévoit des exclusions et articulations sectorielles.
Une qualification produit reste nécessaire. Un objet connecté générique et un dispositif relevant d’un régime sectoriel particulier ne doivent pas être traités de manière identique sans examen.
L’article 3 distingue fabricant, importateur et distributeur. Retrouver la chaîne : qui développe ou fait fabriquer, sous quel nom ou marque le produit est commercialisé, qui le place sur le marché de l’Union et qui le revend ? Une vente sous sa propre marque ou une modification du produit peut demander une analyse différente du simple achat-revente.
Le nom « distributeur » dans votre organisation ne décide pas à lui seul du rôle réglementaire. Faire qualifier celui-ci avant d’attribuer une obligation.
Séparer le changement de 2026 du calendrier principal
L’article 71 prévoit l’application de l’article 14 à partir du 11 septembre 2026. Cet article organise les notifications des fabricants concernant les vulnérabilités activement exploitées et les incidents graves ayant une incidence sur la sécurité du produit, selon ses conditions.
Les principales dispositions du règlement s’appliquent à partir du 11 décembre 2027, avec les exceptions prévues par le calendrier. Ne pas recopier toutes les obligations futures d’un distributeur dans une liste présentée comme déjà applicable en octobre 2026.
La page de la Commission sur le reporting CRA explique le dispositif et la plateforme unique. La synthèse du règlement distingue également les étapes. Les notifications de l’article 14 ne deviennent pas une obligation générale identique pour chaque revendeur.
L’article 69, paragraphe 2, prévoit une transition pour les produits mis sur le marché avant le 11 décembre 2027, liés aux exigences du règlement à partir de cette date en cas de modification substantielle. Mais son paragraphe 3 déroge expressément à cette règle pour les obligations de l’article 14 : celles-ci visent aussi les produits dans le champ du règlement mis sur le marché avant le 11 décembre 2027. L’ancienneté du produit ne permet donc pas, à elle seule, d’écarter ce reporting applicable depuis le 11 septembre 2026, lorsque ses conditions sont remplies. Cette précision ne transfère pas au simple revendeur le rôle du fabricant.
Cette distinction ne dispense pas d’examiner les obligations d’autres régimes déjà applicables, selon le produit et l’incident.
Recevoir un signal sans le surqualifier
Considérons un cas fictif : un client signale un comportement de son objet connecté qui pourrait révéler un accès non autorisé. L’équipe n’a encore ni diagnostic du fabricant ni preuve d’exploitation active.
Conserver ce qui est effectivement connu : description du comportement, date de réception, référence, version matérielle ou logicielle disponible et circonstances utiles. Séparer les faits rapportés, les observations autorisées et les hypothèses.
Un message client peut déclencher une enquête sans établir tous les critères du CRA. Ne pas l’inscrire comme « vulnérabilité activement exploitée confirmée » pour accélérer le traitement. Inversement, ne pas attendre une certitude complète pour transmettre un signal crédible au contact compétent.
Demander seulement les éléments nécessaires. Ne pas faire collecter des mots de passe, données de paiement ou informations privées étrangères au diagnostic.
Construire une remontée exploitable vers le fabricant
La méthode recommandée consiste à préparer un dossier court : produit et version concernés, origine du signal, faits disponibles, périmètre connu, pièces utiles et questions ouvertes. Relier ce dossier à une référence interne afin de retrouver ses suites.
Trouver le canal de sécurité ou de support produit publié par le fabricant et vérifier qu’il correspond à la référence. Ne pas inventer une adresse parce qu’elle ressemble à une convention habituelle. Si l’interlocuteur commercial doit relayer, conserver cette étape et demander la bonne destination technique.
Transmettre les éléments sensibles par un canal adapté. Ne pas publier de détails permettant une exploitation pour démontrer que le problème a été pris au sérieux.
Le dossier sur la traçabilité produit aide à relier référence, lot et fabricant. La valeur propre du présent dossier est la remontée d’un signal cyber avec sa version et son niveau de preuve, avant toute conclusion sur son traitement réglementaire.
Distinguer transmission, prise en charge et correction
Une demande envoyée ne prouve pas qu’elle a été lue, qualifiée ou notifiée aux autorités. Relever les accusés disponibles, la réponse du fabricant, sa référence de suivi et les instructions effectivement reçues.
En l’absence de réponse exploitable, la recommandation est de nommer un responsable du suivi, de dater les relances et de rechercher un autre contact technique vérifié. Adapter l’escalade à la criticité du signal avec la personne chargée de la sécurité et les responsables produit ou conformité concernés. Une contestation sans traitement des faits doit rester dans le dossier avec les pièces transmises. Ne pas attendre indéfiniment un accusé pour examiner les mesures conservatoires appropriées ; leur choix demande sa propre qualification. Ces étapes d’organisation ne fixent pas au revendeur les délais réglementaires de notification du fabricant.
Si le fabricant annonce une mise à jour, demander les références et versions concernées, les conditions de déploiement et l’information utilisable par les clients. Une correction annoncée n’est pas une correction installée sur tous les produits.
Les mesures sur la vente, l’information client ou les stocks doivent être décidées par les responsables compétents au regard du risque et des règles applicables. Ce protocole ne prescrit pas un rappel physique pour toute vulnérabilité et ne remplace pas une gestion complète d’incident.
Conserver la décision et les limites
Le dossier doit permettre de distinguer ce que la boutique sait, ce qu’elle a transmis et ce qui relève encore du fabricant ou d’une qualification spécialisée. Garder les réponses contradictoires ou incomplètes plutôt que les remplacer par un statut « résolu ».
Si le rôle ou le produit entre dans une autre situation que celle retenue, réorienter le traitement. Le contrôle se ferme sur une remontée traçable et des suites documentées ; il ne certifie ni la sécurité du produit, ni l’accomplissement des notifications du fabricant.
Preuves
Sources primaires
- Règlement (UE) 2024/2847, articles 2, 3, 14, 69 et 71
Union européenne, EUR-Lex · consulté le
- Cyber Resilience Act - Reporting obligations
Commission européenne · consulté le
- Cyber Resilience Act - Summary of legislative text
Commission européenne · consulté le